Belisc Logo

Artikel Unggulan

Featured
Bun Mar 12, 2026

Menjalankan File JavaScript Pertama dengan Bun

Artikel ini membahas cara membuat file JavaScript sederhana lalu menjalankannya dengan Bun. Anda akan melihat struktur file paling dasar, contoh mencetak teks ke terminal, membaca argumen command line, serta perbedaan singkat pengalaman memakai Bun dibanding runtime lain seperti Node.js.

Baca Artikel arrow_forward
search
image
image
image
image
image
image
Testing Server Action Next.js: Isolasi Cookie & Auth via Vitest
Next.js
schedule Sep 16, 2026

Testing Server Action Next.js: Isolasi Cookie & Auth via Vitest

Panduan teknis pengujian Server Actions Next.js App Router menggunakan Vitest. Pelajari cara mengisolasi runtime next/headers, mocking session autentikasi, validasi schema Zod, dan konfigurasi CI tanpa overhead Playwright E2E.

Rahma AP

Admin

Hardening Reset Password: Token Sekali Pakai dan Anti-Abuse
Keamanan & Hardening
schedule Sep 07, 2026

Hardening Reset Password: Token Sekali Pakai dan Anti-Abuse

Panduan arsitektur alur reset password tahan account takeover. Membahas token berentropi tinggi, hashing di database, eksekusi atomik anti-race condition, mitigasi enumerasi akun, dan pencabutan sesi.

Rahma AP

Admin

Debug Supabase Auth: Login Loop karena Cookie Session Tidak Persist
Supabase
schedule Sep 01, 2026

Debug Supabase Auth: Login Loop karena Cookie Session Tidak Persist

Login di Supabase Auth bisa tampak berhasil, tetapi user tetap kembali ke halaman login setelah refresh atau pindah halaman. Artikel ini membahas studi kasus debugging end-to-end: gejala di browser, middleware, dan backend, cara memeriksa cookie session, serta perbaikan aman untuk local, staging, dan production.

Rahma AP

Admin

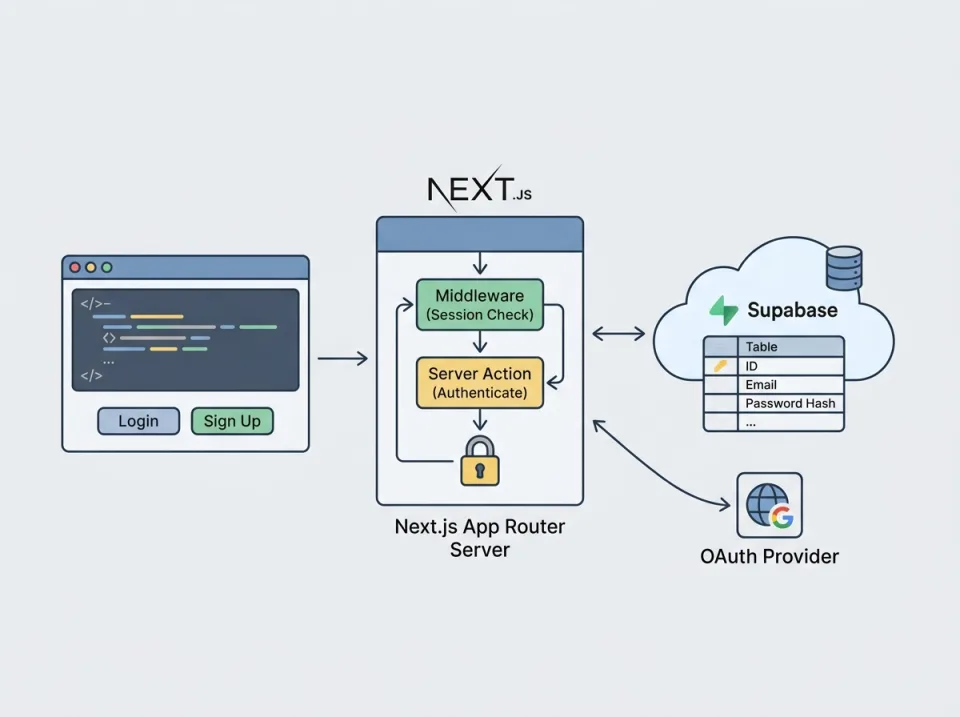
Membangun Autentikasi Supabase di Next.js App Router
Supabase
schedule Agt 30, 2026

Membangun Autentikasi Supabase di Next.js App Router

Panduan praktis mengintegrasikan Supabase Auth dengan Next.js App Router menggunakan TypeScript. Artikel ini membahas environment variable, registrasi, login, logout, OAuth callback, session di server dan browser, middleware, serta catatan keamanan.

Rahma AP

Admin

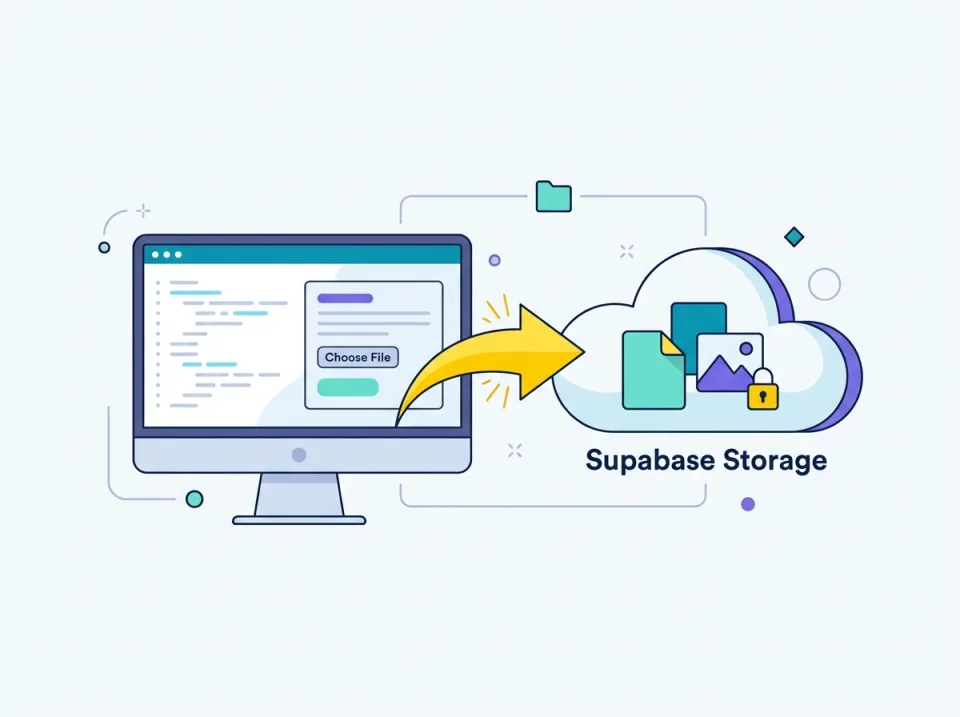
Upload File ke Supabase Storage dari Aplikasi Next.js
Supabase
schedule Agt 30, 2026

Upload File ke Supabase Storage dari Aplikasi Next.js

Panduan ini menjelaskan cara mengunggah, menampilkan daftar, membuat signed URL, dan menghapus file di Supabase Storage dari Next.js. Contoh mencakup FormData, validasi tipe serta ukuran file, bucket privat, dan policy berbasis identitas pengguna.

Rahma AP

Admin

Audit Keamanan Frontend Buatan AI: Token, Validasi, dan Upload
Keamanan & Hardening
schedule Agt 30, 2026

Audit Keamanan Frontend Buatan AI: Token, Validasi, dan Upload

Panduan praktis untuk mengaudit frontend hasil generasi AI dari batas kepercayaan browser-server hingga pengujian negatif di CI. Fokusnya mencakup secret di bundle, token, XSS, validasi dan otorisasi server, upload file, rate limit, CSP, serta pesan error yang aman.

Rahma AP

Admin

Kontrak API Ketat: Cegah Drift pada Auth dan Retry Integrasi
Integrasi API & Auth
schedule Agt 28, 2026

Kontrak API Ketat: Cegah Drift pada Auth dan Retry Integrasi

Kontrak API yang ketat membantu integrasi tetap stabil meski implementasi internal berubah besar. Artikel ini membahas cara merancang boundary yang jelas untuk auth, retry, error model, versioning, webhook signature, observability, dan backward compatibility agar contract drift cepat terdeteksi dan tidak merusak klien.

Rahma AP

Admin

SSO Aman Tanpa Dark Pattern: Desain Login yang Minim Lock-in
Keamanan & Hardening
schedule Agt 24, 2026

SSO Aman Tanpa Dark Pattern: Desain Login yang Minim Lock-in

Artikel ini membahas cara merancang login web yang aman tanpa memaksa pengguna ke satu vendor, browser, atau metode autentikasi tertentu. Fokusnya pada backend dan session management: federated login vs lokal, account linking aman, CSRF, redirect URI, state/nonce, logout lintas perangkat, rate limit, dan pencegahan abuse.

Rahma AP

Admin

First Principles untuk Kontrak API Auth yang Tahan Integrasi
Integrasi API & Auth
schedule Agt 23, 2026

First Principles untuk Kontrak API Auth yang Tahan Integrasi

Artikel ini membahas cara merancang kontrak API auth yang stabil dengan pendekatan first principles: definisikan state, invariants, batas tanggung jawab, dan mode gagal sebelum memilih framework. Fokusnya pada token refresh, semantik 401 vs 403, idempotency, retry aman, clock skew, deduplikasi request, dan bug integrasi yang sering muncul.

Rahma AP

Admin

Kontrak API Modular: Auth, Idempotensi, dan Retry Tanpa Ambigu
Integrasi API & Auth
schedule Agt 20, 2026

Kontrak API Modular: Auth, Idempotensi, dan Retry Tanpa Ambigu

Artikel ini membahas cara merancang kontrak API modular untuk integrasi lintas komponen backend tanpa perilaku yang membingungkan. Fokusnya adalah pemisahan tanggung jawab auth, error yang stabil, idempotency key untuk operasi sensitif, aturan retry yang aman, serta penanganan webhook dan out-of-order delivery.

Rahma AP

Admin

forum Live Chat